Ndërsa hakerët po shënjestrojnë sistemet e ftohjes në supermarkete në vende të ndryshme të Evropës, një hulumtim i ri ka zbuluar se rreth 13 mijë sisteme të kontrollit të frigoriferëve dhe ngrirësve janë të qasshme drejtpërdrejt përmes internetit, në 99 shtete dhe territore.
Këto pajisje përdoren jo vetëm në supermarkete, por edhe në spitale, ferma dhe objekte të përpunimit të ushqimit, ndërsa shumë prej tyre funksionojnë me programe të vjetruara.
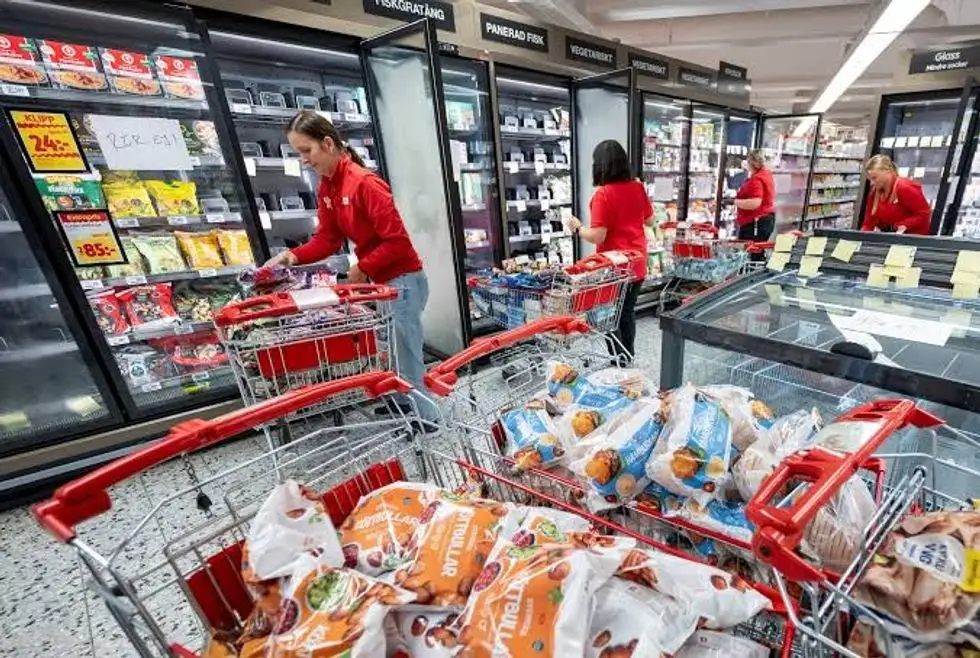
Një sulm kibernetik ka goditur sistemet e ftohjes në dhjetëra supermarkete në Belgjikë, duke i detyruar dyqanet të hedhin ushqime me vlerë rreth 100 mijë euro, transmeton Telegrafi.
Nga sulmi janë prekur rreth 40 supermarkete të rrjetit Delhaize, të paktën 15 dyqane Carrefour, pesë pika të Spar dhe kompania e mishit De Laet en Van Haver. Mediat belge raportuan se temperaturat në frigoriferë janë rritur deri në 70 gradë Celsius.
Një zëdhënës i Delhaize i tha Euronews se kompania kishte “identifikuar një incident të teknologjisë së informacionit që preku sistemet e ftohjes në disa dhjetëra dyqane”.
Probleme janë raportuar edhe në disa dyqane të rrjetit suedez ICA. Ky sulm vjen pas një incidenti të ngjashëm më 12 tetor, kur sistemet e ftohjes në qindra supermarkete franceze u manipuluan nga sulmuesit.
Por, si është e mundur që dikush të marrë kontrollin e një frigoriferi apo ngrirësi në supermarket pa qenë fizikisht brenda dyqanit?
Pse frigoriferët janë të lidhur me internetin?
Sistemet e mëdha të ftohjes në supermarkete menaxhohen nga njësi qendrore kontrolli, të cilat rregullojnë temperaturën, ciklet e shkrirjes së akullit dhe alarmet për çdo frigorifer dhe ngrirës në objekt.
Lidhja e këtyre sistemeve me internetin është prej kohësh një mundësi e ofruar nga prodhuesit, sipas një hulumtimi të publikuar në tetor nga kompania e sigurisë kibernetike Forescout.
Kjo lidhje u mundëson kompanive të mirëmbajtjes të diagnostikojnë defektet dhe të ndryshojnë cilësimet nga distanca, pa pasur nevojë të dërgojnë teknikë në secilin dyqan.
Danfoss, një nga furnizuesit kryesorë të këtyre sistemeve në Evropë, thotë se lidhja e pajisjeve të ftohjes me internetin mund të ulë me 15 deri në 30 për qind numrin e vizitave të panevojshme të teknikëve, pasi shumë probleme mund të zgjidhen nga distanca.
Kompania thekson gjithashtu se monitorimi në distancë u mundëson supermarketeve të ruajnë automatikisht të dhënat e temperaturës, të cilat kërkohen nga rregullat e sigurisë ushqimore. Në këtë mënyrë, punonjësit nuk kanë nevojë të kontrollojnë manualisht secilin frigorifer deri në katër herë në ditë.
Madje, udhëzuesit e instalimit të vetë prodhuesve shpjegojnë se si këto sisteme mund të bëhen të qasshme nga jashtë, për shembull përmes konfigurimit të ruterit të dyqanit, në mënyrë që trafiku i internetit të drejtohet te njësia e kontrollit të frigoriferëve.
Problemi, sipas Forescout, qëndron te ndarja e përgjegjësive. Një kompani e jashtme mund të kujdeset për programet kompjuterike, supermarketi mund të jetë pronar i pajisjeve, ndërsa departamenti i tij i teknologjisë së informacionit mund të menaxhojë lidhjen me internetin.
Nëse përgjegjësitë nuk përcaktohen qartë, “asnjëra palë mund të mos ketë një pasqyrë të plotë të shërbimeve të ekspozuara ndaj internetit”, theksojnë studiuesit.
Një tjetër problem është mosha e pajisjeve. Njëri prej kontrolluesve Danfoss të përfshirë në këtë analizë nuk mbështetet më nga prodhuesi që nga maji i vitit 2021. Kjo do të thotë se nuk merr më përditësime sigurie, duke mbetur i ekspozuar ndaj sulmeve nga pajisje të jashtme.
Sa i madh është rreziku?
Duke përdorur Shodan, një motor kërkimi që identifikon pajisjet e lidhura me internetin, Forescout zbuloi 12.976 shërbime të ekspozuara për menaxhimin e sistemeve të ftohjes, të shpërndara në 6.017 adresa interneti në 99 shtete dhe territore.
Pjesa më e madhe e tyre i përkiste dy familjeve të produkteve: sistemeve XWEB të Copeland dhe Dixell, me 7.075 pajisje, si dhe sistemeve StoreView të Danfoss, me 4.697.
Nga shërbimet e Danfoss të identifikuara në hulumtim, 80 për qind funksiononin me versione të vjetra të programeve, të cilat nuk përfshinin përditësimin që rregullon dobësitë e njohura të sigurisë.
Megjithatë, këto shifra tregojnë numrin e sistemeve të ekspozuara ndaj internetit dhe jo pajisjet që janë hakuar.
Rreziku nuk kufizohet vetëm te supermarketet. Të njëjtat sisteme përdoren edhe në industrinë e përpunimit të ushqimit, kantinat e verës, depot e frutave, fermat dhe pajisjet e ftohjes në spitale.
Sulmuesit nuk kanë nevojë të përdorin programe të sofistikuara keqdashëse. Pasi të depërtojnë në sistem, ata mund të shfrytëzojnë funksionet e tij të zakonshme për të ndryshuar temperaturën, për të aktivizuar ciklet e shkrirjes së akullit ose për të fikur alarmet.
Sipas Forescout, këto ndryshime mund të duken si veprime normale të sistemit, duke e bërë më të vështirë zbulimin e ndërhyrjes.
Si mund të parandalohet rreziku?
Rekomandimi kryesor i Forescout është që sistemet e menaxhimit të frigoriferëve të mos jenë të ekspozuara drejtpërdrejt në internet. Kompanitë e mirëmbajtjes duhet të kenë qasje vetëm përmes mjeteve të sigurta të lidhjes nga distanca.
Studiuesit rekomandojnë gjithashtu zëvendësimin e pajisjeve që nuk marrin më përditësime sigurie, heqjen dorë nga fjalëkalimet e përbashkëta të kompanive kontraktuese dhe përdorimin e llogarive individuale me autentifikim shumëfaktorësh.
Po ashtu, operatorët duhet të mbajnë regjistra të qartë për personat që hyjnë në sisteme dhe për çdo ndryshim që bëhet në cilësimet e tyre. /Telegrafi/